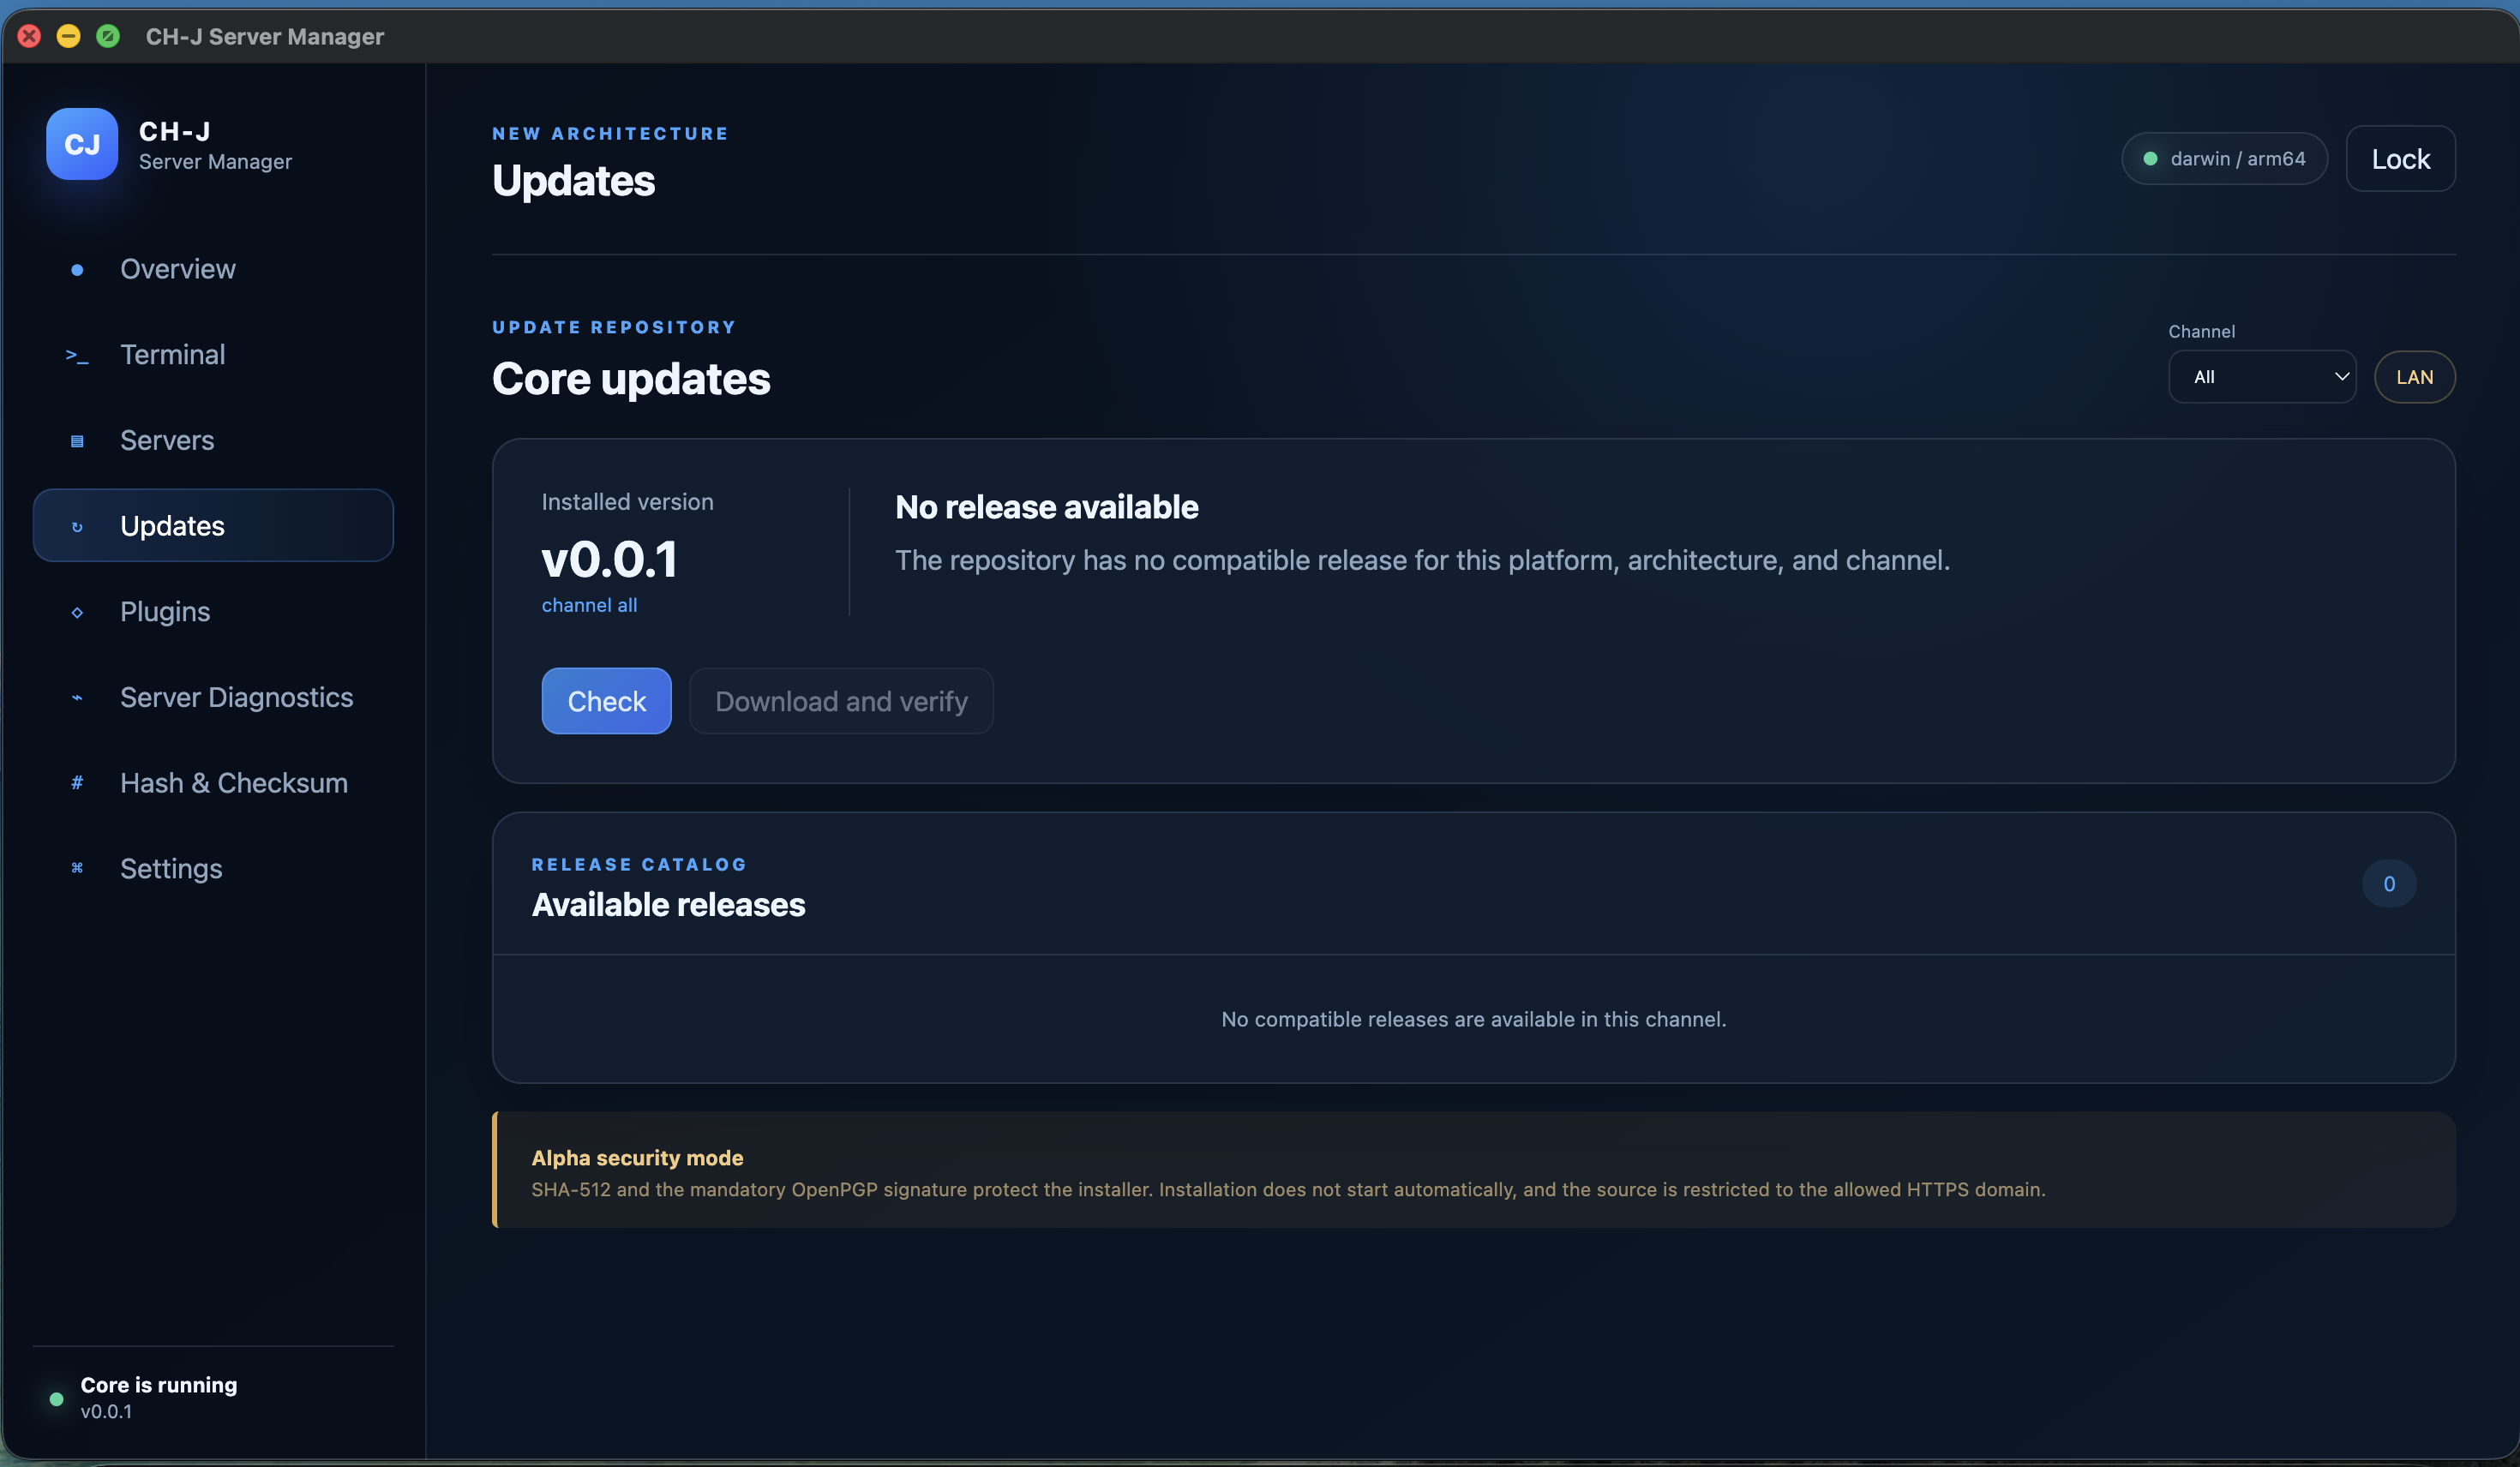
От какво се нуждаеш?
GnuPG, инсталатора, съвпадащ .asc подпис, публичен CH-J ключ и независим надежден ключов отпечатък.
Процедура
- Изберете вашата платформа на страницата за публикации. В детайлите, изтеглите пакета, неговото съвпадение .asc подпис и публичния ключ за подписване.
- Показване на ключовия отпечатък с командата по- долу. Сравнете го чрез независим доверен канал; изтеглянето на ключ заедно с пакет не установява неговата идентичност.
- Импортирайте проверения ключ и стартирайте gpg --verify с точните подписи и имена на пакети. Проверете резултата и самоличността на ключа за подписване.
- Също така сравнете пълния SHA-512 с каталога. Не стартирайте файла, ако подписът му се провали или контролните стойности се различават.
Публичен ключ OpenPGP · Архив за освобождаване
gpg --show-keys --fingerprint ch-j-signing-public.asc
gpg --import ch-j-signing-public.asc
gpg --verify <file>.asc <file>
Изтеглете пакета и неговия .asc файл от същите детайли за освобождаване. Проверете пръстовите отпечатъци на публичния ключ чрез независим доверен канал, импортирайте ключа и стартирайте gpg --verify. След това сравни пълния SHA-512 с каталога. Не стартирайте файла, ако проверката не успее или стойностите се различават. Замяна на < файл> с истинското име на файла.
Ограничения и резултати от проверките
Валиден подпис проверява файла срещу този ключ. Установяването на доверие в ключа е отделна стъпка; Добрият подпис сам по себе си е недостатъчен.
OpenPGP не заменя подписа на издателя Windows или нотариализацията на Apple. Пакетите Alpha могат да задействат предупрежденията на операционната система.
Предлага се версия за разработка на Алфа. Преди да го използвате на важни системи, прегледайте ограниченията на отделните функции и подгответе резервни копия.