Czego potrzebujesz
GnuPG, instalator, pasujący do podpisu .asc, publiczny klucz CH-J i niezależnie oczekiwany odcisk klucza.
Procedura
- Wybierz platformę na stronie wydań. W szczegółach, pobierz pakiet, jego pasujący podpis .asc i publiczny klucz podpisujący.
- Wyświetl odcisk klucza za pomocą polecenia poniżej. Porównaj go za pośrednictwem niezależnego zaufanego kanału; pobieranie klucza obok pakietu nie ustala jego tożsamości.
- Importuj zweryfikowany klucz i uruchomi gpg --verify dokładne podpisy i pliki nazw pakietów. Sprawdź wyniki i tożsamość klucza podpisu.
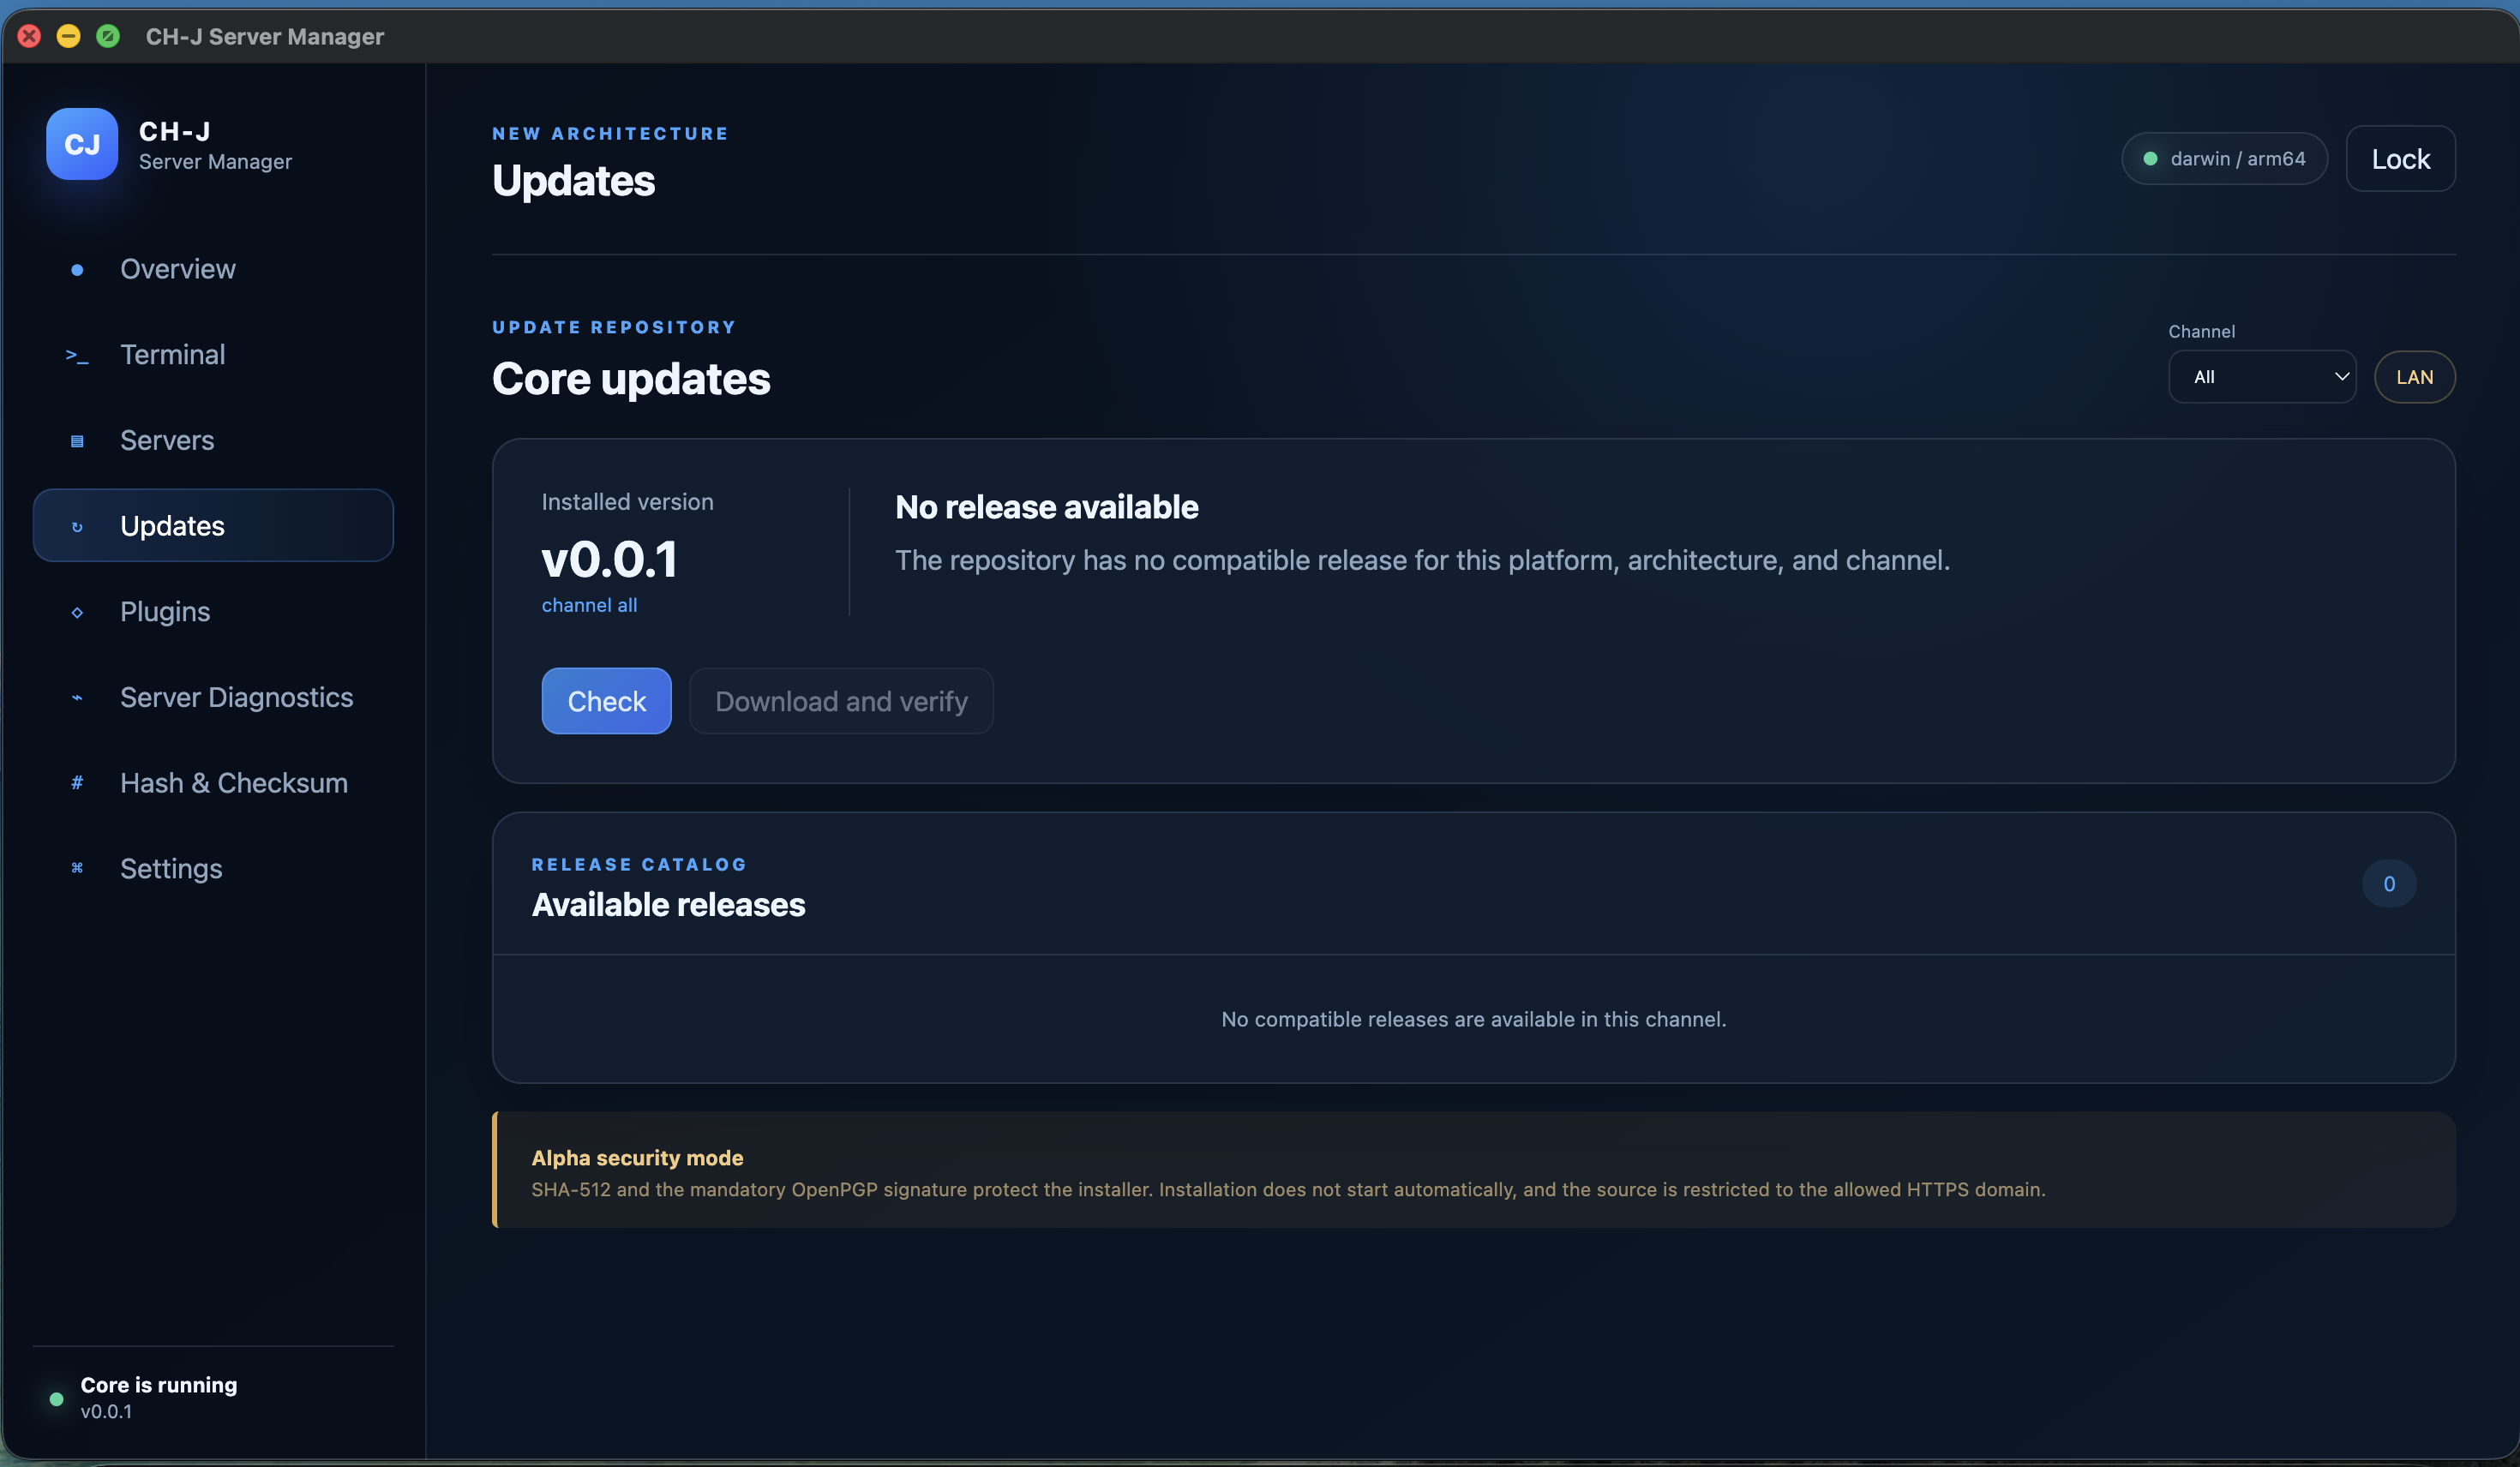
- Porównaj również kompletny SHA-512 z katalogiem. Nie uruchamiaj pliku, jeśli jego podpis się nie uda, lub sumy kontrolne różnią się.
Publiczny OpenPGP klucz · Archiwum wydań
gpg --show-keys --fingerprint ch-j-signing-public.asc
gpg --import ch-j-signing-public.asc
gpg --verify <file>.asc <file>
Pobierz pakiet i jego plik .asc z tych samych danych o wydaniu. Sprawdź odcisk klucza publicznego przez niezależny zaufany kanał, importuj klucz i uruchomi gpg --verify. Następnie porównaj kompletny SHA-512 z katalogiem. Nie uruchamiaj pliku, jeśli weryfikacja się nie powiodła lub wartości różnią się. Zamień < file> prawdziwym nazwą pliku.
Ograniczenia i wyniki kontroli
Poprawny podpis potwierdza plik pod kluczem. Ustanowienie zaufania do klucza jest odrębnym krokiem; sam dobry podpis jest niewystarczający.
OpenPGP nie zastępuje a Windows podpis wydawcy lub notaryzacja Apple. Pakiety Alpha mogą uruchomić ostrzeżenia systemu operacyjnego.
Wersja rozwoju Alpha jest dostępna. Przed użyciem w ważnych systemach, przeanalizuj ograniczenia poszczególnych cech i przygotuj kopie zapasowe.